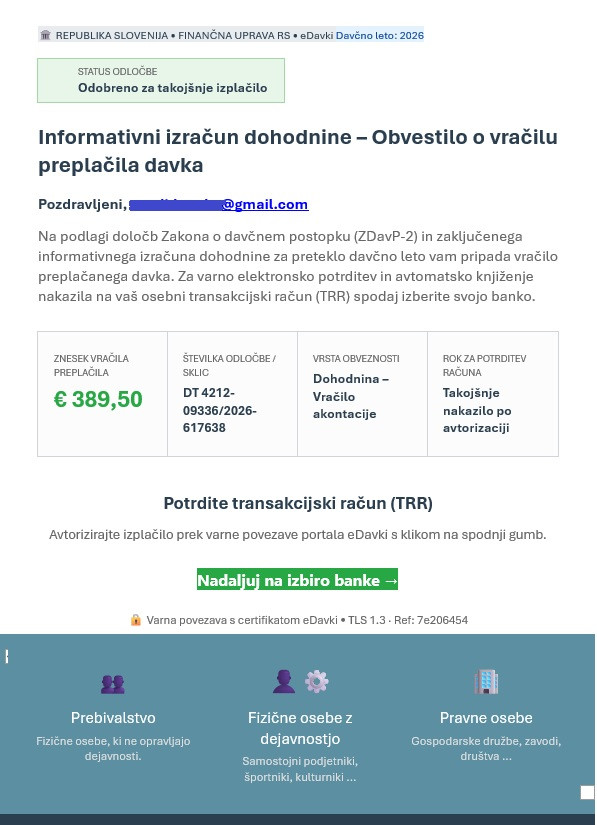
Finančna uprava Republike Slovenije (Furs) opozarja na ponovne poskuse spletnih goljufij z lažnimi elektronskimi sporočili. Goljufi skušajo s tako imenovanim phishingom pridobiti uporabniška imena, gesla, osebne podatke ter podatke o bančnih računih in plačilnih karticah.
Prejemnike elektronske pošte zato pozivajo k posebni previdnosti, predvsem kadar sporočilo vsebuje povezavo do spletne strani, na kateri je treba vnesti prijavne ali osebne podatke.
“Če niste prepričani o verodostojnosti elektronskega sporočila, na povezave ne klikajte in ne odpirajte priponk,” so poudarili na Fursu.
Med pogostimi znaki prevare so nepričakovane priponke, neznan ali nenavaden elektronski naslov pošiljatelja, slovnične napake in neobičajno oblikovano besedilo. Pozorni je treba biti tudi na sporočila, ki ustvarjajo občutek nujnosti in od prejemnika zahtevajo takojšnje ukrepanje.
Sumljivo sporočilo lahko pošljete Fursu
Če uporabnik ni prepričan, ali je prejeto sporočilo pristno, ga lahko posreduje na elektronski naslov sd.fu@gov.si. Na Fursu bodo preverili njegov izvor in pošiljatelja obvestili o ugotovitvah.
“Če ugotovite, da gre za lažno oziroma sumljivo sporočilo, ga izbrišite,” so navedli na finančni upravi.
Ob tem velja opozorilo, da uporabniki ne smejo preverjati pristnosti sporočila s klikom na priloženo povezavo. Do spletnih storitev je varneje dostopati neposredno prek uradne spletne strani oziroma prek naslova, ki ga uporabnik vnese sam.
Kaj storiti, če ste že kliknili?
Če je prejemnik povezavo že odprl ali na lažni strani vnesel svoje podatke, mora ukrepati čim prej.
Na Fursu priporočajo, naj uporabnik nemudoma spremeni geslo prizadetega uporabniškega računa. Če je vnesel podatke o plačilni kartici ali bančnem računu, naj se takoj obrne na svojo banko.
Ob sumu zlorabe osebnih podatkov ali nastanku finančne škode je treba dogodek prijaviti policiji, so še izpostavili na Fursu.
S previdnostjo pri odpiranju elektronske pošte, preverjanjem pošiljatelja in zavračanjem nepremišljenega vnosa osebnih podatkov lahko uporabniki pomembno zmanjšajo nevarnost spletne goljufije.