
SI-CERT opozarja na novo prevaro, pri kateri uporabnik pod pretvezo spletnega glasovanja nevede poveže napravo napadalca s svojim računom WhatsApp. Goljufi lahko nato prebirajo del komunikacije, pridobijo podatke o stikih in v imenu žrtve pošiljajo nova sporočila.
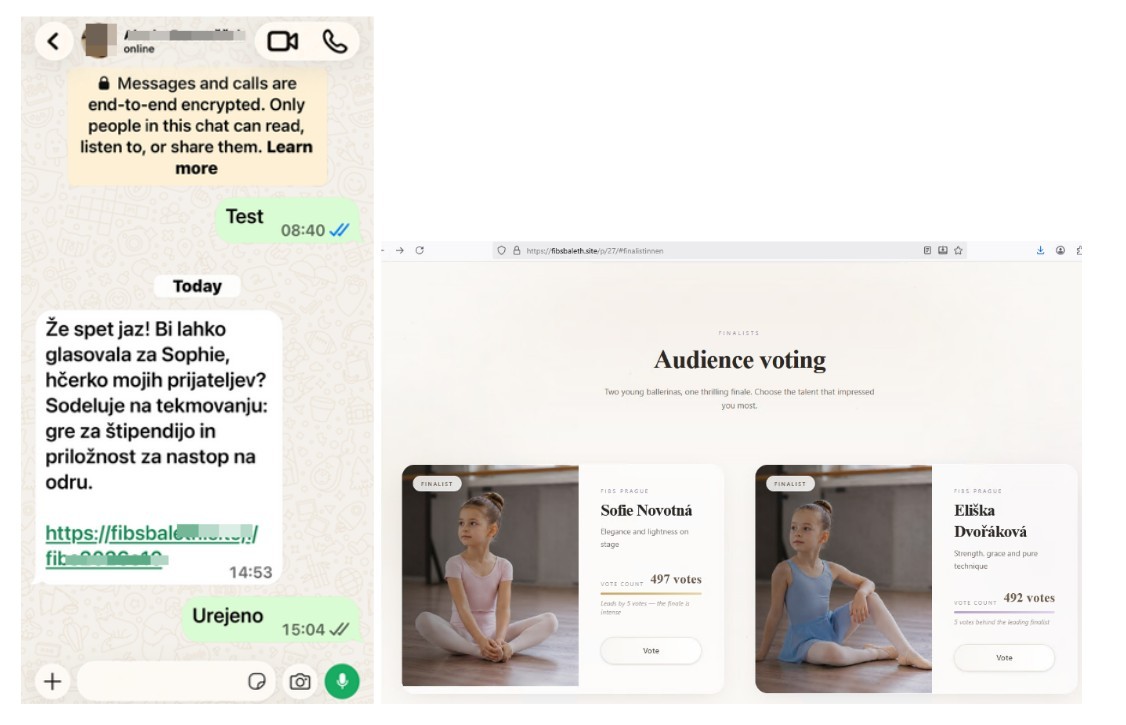
Prevara se običajno začne s sporočilom, ki vsebuje povezavo do glasovanja za osebo, projekt ali drug predlog. Sporočilo lahko prispe od znanca, čigar račun so napadalci že zlorabili, zato na prvi pogled ne deluje sumljivo.
Povezava uporabnika preusmeri na lažno spletno stran, kjer mora za oddajo glasu vnesti telefonsko številko. Nato se prikaže navodilo, naj v aplikaciji WhatsApp vnese osemmestno kodo ali s telefonom poskenira kodo QR.
Uporabnik s tem ne potrdi glasu, temveč svojemu računu doda novo napravo, ki jo nadzorujejo napadalci. Pri tej prevari zato ne gre nujno za krajo gesla ali običajne prijavne kode, temveč za zlorabo zakonite možnosti povezovanja več naprav z istim računom.
Napadalci prevaro širijo med stike žrtve
Ko uporabnik potrdi povezavo, lahko napadalci prek svoje naprave dostopajo do pogovorov ter informacij o stikih in skupinah. V imenu žrtve lahko pošiljajo sporočila in povezavo do lažnega glasovanja širijo naprej.
Ker nova sporočila prihajajo z računa znane osebe, jim prejemniki lažje zaupajo. Tako se prevara hitro širi med prijatelji, sorodniki in sodelavci.
Po podatkih SI-CERT WhatsApp ob množičnem pošiljanju lažnih sporočil račun pogosto začasno blokira. Omejitev je običajno odpravljena v 24 urah, vendar uporabnik v tem času do svojega računa ne more dostopati.
Preverite seznam povezanih naprav
Če ste vnesli osemmestno kodo ali poskenirali kodo QR, v aplikaciji WhatsApp čim prej odprite razdelek Povezane naprave. Na seznamu preverite vse povezane računalnike, telefone in brskalnike.
Če opazite napravo, ki je ne prepoznate, jo izberite in odjavite. Nato o zlorabi obvestite svoje stike ter jih opozorite, naj ne odpirajo povezav, ki so jih prejeli z vašega računa.
SI-CERT uporabnikom svetuje, naj bodo posebno previdni pri spletnih glasovanjih, ki zahtevajo dodatna dejanja v aplikaciji WhatsApp. Kode in kode QR za povezovanje naprav niso namenjene potrjevanju glasov.
Lažno sporočilo ali zaslonski posnetek lahko uporabniki posredujejo na naslov phishing@cert.si. Če je povezavo poslal znanec, naj ga po drugi poti opozorijo, da je njegov račun verjetno zlorabljen.